Domain schafherden.de kaufen?
Wir ziehen mit dem Projekt
schafherden.de um.
Sind Sie am Kauf der Domain
schafherden.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain schafherden.de kaufen?
Was ist ein Smart Detection Fehler im Computer?
Ein Smart Detection Fehler im Computer bezieht sich auf eine Funktion oder ein System, das entwickelt wurde, um potenzielle Fehler oder Probleme zu erkennen und zu melden. Diese Fehlererkennung kann auf verschiedenen Ebenen stattfinden, wie z.B. auf der Hardware- oder Softwareebene, und kann dazu beitragen, Probleme frühzeitig zu erkennen und zu beheben, um die Leistung und Zuverlässigkeit des Computers zu verbessern. **
Ist die Cheat-Detection-Software bei Lichess fehlerhaft?
Es gibt keine eindeutige Antwort auf diese Frage. Lichess hat eine Reihe von Maßnahmen ergriffen, um Betrug zu bekämpfen, einschließlich der Verwendung von Cheat-Detection-Software. Es ist jedoch möglich, dass diese Software gelegentlich Fehler macht und unschuldige Spieler fälschlicherweise als Betrüger identifiziert. Lichess arbeitet jedoch kontinuierlich daran, die Genauigkeit seiner Cheat-Detection-Software zu verbessern. **

Ähnliche Suchbegriffe für Detection
Top-Angebote
Produkte zum Begriff Detection:
-
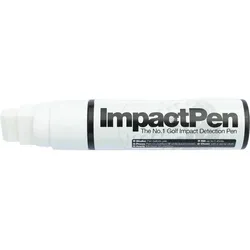
ImpactPen Detection MarkerImpact Pen Golf Impact Marker Revolutionieren Sie Ihr Golftraining: Der Impact Pen Golf Impact Marker ist der erste und einzige Stift, der eine Farbschicht auf Ihre Schlagfläche aufträgt. Nach jedem Schlag zeigt ein klarer Abdruck präzise, wo Sie den Ball getroffen haben – perfekt für gezieltes Techniktraining. Präzision trifft auf Innovation Der Golf Impact Marker von Impact Pen ist ein revolutionäres Trainingswerkzeug, das Ihnen sofortiges visuelles Feedback zu Ihrem Ballkontakt liefert. Anders als herkömmliche Sprays trägt dieser innovative Stift eine dünne Farbschicht präzise auf Ihre Schlagfläche auf. Nach jedem Schlag sehen Sie exakt, wo Sie den Ball getroffen haben – Sweet Spot, Toe oder Heel werden sofort sichtbar. Mit einer beeindruckenden Reichweite von bis zu 2000 Schlägen ist der Impact Pen extrem ergiebig und hält deutlich länger als vergleichbare Produkte. Das präzise Auftragen ermöglicht Ihnen gezieltes Training: Markieren Sie einzelne Bereiche auf der Schlagfläche, um spezifische Aspekte Ihrer Technik zu verbessern. Dabei gibt es keine Streuverluste wie bei Spray-Lösungen. Nach dem Training lässt sich die Farbschicht mühelos wieder abwischen. Produktdetails Revolutionäres Stift-System für präzise Farbauftrag auf die Schlagfläche Sofortiges visuelles Feedback nach jedem Schlag Zeigt exakt, wo der Ball getroffen wurde (Sweet Spot, Toe, Heel) Ergiebig: Reicht für bis zu 2000 Schläge Präzises Auftragen ohne Streuverluste Ermöglicht gezieltes Training einzelner Schlagflächen-Bereiche Kompakte Stift-Größe – einfach zu transportieren Leicht abwischbar nach dem Training Technische Daten Merkmal Angabe Produkttyp Impact Marker Stift Reichweite Bis zu 2000 Schläge Anwendung Farbauftrag auf Schlagfläche Format Stift (kompakte Größe) Marke Impact Pen Entfernung Leicht abwischbar Verwendung Training, Technikanalyse Eigenschaften Präzises Feedback: Zeigt exakt, wie und wo der Ball die Schlagfläche getroffen hat Einzigartige Stift-Technologie: Erster und einziger Marker-Stift auf dem Markt für Schlagflächen Extrem ergiebig: Bis zu 2000 Schläge Reichweite – deutlich wirtschaftlicher als Spray-Alternativen Gezieltes Training: Markieren Sie einzelne Bereiche der Schlagfläche für spezifisches Techniktraining Keine Verschwendung: Präzise Auftragung ohne Streuverluste wie bei Spray-Produkten Kompakt und portabel: Kleineres Format als Spray – passt in jede Golftasche Einfache Handhabung: Schnelles Auftragen und müheloses Abwischen nach dem Training Ideal für Technikverbesserung: Perfektes Werkzeug für Golfer, die am Sweet Spot-Kontakt arbeiten möchten Fazit Der Impact Pen Golf Impact Marker ist ein innovatives Trainingswerkzeug für alle Golfer, die ihre Schlagtechnik systematisch verbessern möchten. Als erster und einziger Stift seiner Art bietet er präzises visuelles Feedback zu jedem Ballkontakt und zeigt Ihnen sofort, ob Sie den Sweet Spot getroffen haben. Mit einer beeindruckenden Reichweite von bis zu 2000 Schlägen ist er deutlich ergiebiger als herkömmliche Spray-Lösungen. Die präzise Auftragung ermöglicht gezieltes Training einzelner Schlagflächen-Bereiche ohne Verschwendung durch Streuverluste. Dank kompakter Größe passt er in jede Golftasche und lässt sich nach dem Training mühelos wieder abwischen. Ein Must-have für ambitionierte Golfer, die an ihrem Sweet Spot-Kontakt arbeiten und ihre Schlagqualität nachhaltig verbessern möchten. Angaben zum Hersteller: Impact Pen UG Luxemburger Straße 38 50354 Hürth Deutschland E-Mail: info@noahknoopgolf.de15,99 €*Versand: 6,95 €Sichere Weiterleitung zum Anbieter
-
Malwarebytes Endpoint Detection & ResponseMalwarebytes Endpoint Detection & Response: Eine umfassende Lösung zum Schutz Ihrer Endpunkte Willkommen zu unserem Artikel über Malwarebytes Endpoint Detection & Response (EDR), einer leistungsstarken Softwarelösung, die entwickelt wurde, um Ihre Endpunkte vor fortschrittlichen Bedrohungen zu schützen. In diesem Artikel werden wir Ihnen einen Überblick über die Funktionen und Vorteile von Malwarebytes EDR geben und erklären, warum es eine lohnenswerte Investition für Ihr Unternehmen ist. Warum Malwarebytes Endpoint Detection & Response kaufen? Malwarebytes EDR bietet Ihnen eine umfassende Lösung zum Schutz Ihrer Endpunkte vor Malware, Ransomware und anderen schädlichen Bedrohungen. Hier sind einige Gründe, warum Sie in diese fortschrittliche Software investieren sollten: Mit Malwarebytes EDR können Sie proaktiv Bedrohungen erkennen und darauf reagieren, bevor sie sich auf Ihre Endpunkte ausbreiten. Die Software bietet Echtzeitüberwachung und Benachrichtigungen über verdächtige Aktivitäten auf Ihren Endpunkten. Sie erhalten umfassende Berichterstattung und Analysefunktionen, um Sicherheitsvorfälle effizient zu untersuchen und Maßnahmen zu ergreifen. Malwarebytes EDR integriert sich nahtlos in Ihre vorhandene IT-Infrastruktur und ermöglicht eine einfache Implementierung und Verwaltung. Insgesamt ist Malwarebytes Endpoint Detection & Response eine leistungsstarke und umfassende Lösung zum Schutz Ihrer Endpunkte vor Bedrohungen. Mit fortschrittlicher Verhaltensanalyse, Echtzeitüberwachung und umfangreicher Berichterstattung bietet die Software die nötigen Tools, um Bedrohungen frühzeitig zu erkennen, darauf zu reagieren und Ihre Endpunkte effektiv zu schützen. Durch die Integration in Ihre bestehende IT-Infrastruktur und die einfache Implementierung ermöglicht Malwarebytes EDR eine nahtlose Integration in Ihren Sicherheitsprozess. Es ist eine lohnenswerte Investition, um Ihr Unternehmen vor den immer komplexeren und raffinierteren Bedrohungen zu schützen, denen Ihre Endpunkte ausgesetzt sind. Wenn Sie Malwarebytes Endpoint Detection & Response kaufen möchten, sollten Sie sich an einen autorisierten Händler wenden oder die offizielle Website von Malwarebytes besuchen. Dort finden Sie weitere Informationen zu Preisen und Lizenzoptionen. Schützen Sie Ihre Endpunkte vor schädlichen Bedrohungen und investieren Sie in die Sicherheit Ihres Unternehmens mit Malwarebytes Endpoint Detection & Response. Unterstützte Betriebssysteme: Hardwareanforderungen: Systemanforderung Details Prozessor 800 MHz oder besser RAM 1 GB oder mehr (2 GB oder mehr für Windows Server) Festplattenspeicher 35 MB freier Speicherplatz Management Console: Systemanforderung Details Unterstützte Microsoft SQL-Server SQL Server 2016, 2014, 2012, 2008 SQL Server 2008 Express Inklusive im Produkt Hardwareanforderungen für Management Console: Systemanforderung Details Prozessor 2 GHz CPU (Dual-Core 2.6 GHz oder schneller empfohlen) RAM 2 GB oder mehr (4 GB empfohlen) Festplattenspeicher 10 GB freier Speicherplatz (20 GB empfohlen)224,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Tischer, Roman: Abwesende HirtenAbwesende Hirten , Zahlreiche Bischöfe standen im Dienst des Königs, sei es bei den großen Hoftagen als auch den Heereszügen nach Italien. Manche dieser geistlichen Fürsten sind ebenfalls in den Kreuzzugskontingenten der römisch-deutschen Herrscher für das Heilige Land ausfindig zu machen. Doch was brachte sie dazu? Das Führen von Waffen und die Beteiligung an Kampfhandlungen waren ihnen zumindest qua Kirchenrecht verboten. Die vorliegende Studie fragt erstmals systematisch nach Motiven für und gegen geistliche Kreuzzugsteilnahmen und Pilgerfahrten. Als militärische Anführer, Diplomaten und nicht zuletzt vorderste Beter kamen Geistlichen zentrale Funktionen bei den bewaffneten Wallfahrten zu. Zugleich stellt sich die Frage, wie es den abwesenden Hirten gelang, stabile Formen der Stellvertretung in ihren eigenen Diözesen zu gewährleisten. , Kraftstoffzuteiler > Kraftstoffversorgung , Erscheinungsjahr: 20250414, Titel der Reihe: Mittelalter-Forschungen#72#, Autoren: Tischer, Roman, Seitenzahl/Blattzahl: 432, Keyword: Abt; Bischof; Friedrich Barbarossa; Geistliche; Heiliges Land; Heinrich VI.; Jerusalem; Kreuzzüge; Königtum; Pilgerfahrt; Prosopographie; Römisch-deutsches Reich; Stellvertretung; Wendenkreuzzug, Fachschema: Europa / Geschichte, Kulturgeschichte~Mittelalter, Fachkategorie: Invasion, Eroberung und Besetzung~Europäische Geschichte: Mittelalter, Warengruppe: HC/Geschichte/Mittelalter, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 240, Breite: 165, Höhe: 38, Gewicht: 848, Produktform: Gebunden,52,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Herden, Ralf Bernd: Helmut WeihenmaierHelmut Weihenmaier , Vom NS-Kreishauptmann in Polen zum Landrat im Schwarzwald , Rückschlagventile > Kraftstoffversorgung , Erscheinungsjahr: 20241031, Autoren: Herden, Ralf Bernd, Seitenzahl/Blattzahl: 240, Themenüberschrift: HISTORY / Modern / 20th Century, Keyword: 1950er Jahre; 1960er Jahre; 20. Jahrhundert; Entnazifizierung; Nationalsozialismus, Fachschema: Zwanzigstes Jahrhundert~Holocaust~Judenverfolgung / Holocaust~Shoah~Weltkrieg / Zweiter Weltkrieg~Weltkrieg 1939/45~Zweiter Weltkrieg, Fachkategorie: Geschichte allgemein und Weltgeschichte~Sozial- und Kulturgeschichte~Zweiter Weltkrieg, Warengruppe: HC/Geschichte/Neuzeit, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 208, Breite: 145, Höhe: 15, Gewicht: 379, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik,29,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wann bekommen Schafe ihre Lämmer?
Schafe bekommen in der Regel ihre Lämmer im Frühjahr, wenn das Gras saftig und reich an Nährstoffen ist. Die genaue Zeit variiert je nach Rasse und geografischer Lage, aber die meisten Schafe bringen ihre Lämmer zwischen März und Mai zur Welt. Die Tragzeit für Schafe beträgt in der Regel etwa fünf Monate, sodass die meisten Lämmer im Frühjahr geboren werden. Die Schafe suchen sich ruhige und geschützte Plätze, um ihre Lämmer zur Welt zu bringen und kümmern sich liebevoll um ihren Nachwuchs. **
-
Wann sollten Schafe Lämmer bekommen?
Schafe sollten in der Regel im Frühling Lämmer bekommen, da dies die natürliche Fortpflanzungszeit für Schafe ist. Dies ermöglicht den Lämmern, in den wärmeren Monaten geboren zu werden, wenn die Bedingungen für ihr Überleben am besten sind. Außerdem haben die Schafe genügend Zeit, sich vor dem Winter zu erholen und genügend Nahrung zu finden, um ihre Lämmer zu versorgen. Es ist wichtig, den Zeitpunkt sorgfältig zu planen, um sicherzustellen, dass die Schafe und ihre Lämmer gesund und stark sind. **
-
Was sind die grundlegenden Funktionen und Vorteile eines Intrusion Detection Systems?
Ein Intrusion Detection System (IDS) überwacht den Datenverkehr in einem Netzwerk, um verdächtige Aktivitäten zu erkennen und darauf zu reagieren. Die grundlegenden Funktionen eines IDS umfassen die Erkennung von Angriffen, die Protokollierung von Ereignissen und die Benachrichtigung von Administratoren. Die Vorteile eines IDS sind die frühzeitige Erkennung von Sicherheitsvorfällen, die Verbesserung der Netzwerksicherheit und die Minimierung von Schäden durch Angriffe. **
-
Werden Schafe für Wolle getötet?
Nein, Schafe werden in der Regel nicht für ihre Wolle getötet. Wolle wird von lebenden Schafen geschoren, meist einmal im Jahr. Die Schur ist wichtig für das Wohlbefinden der Schafe, da sie sonst unter der Last ihrer Wolle leiden könnten. Nach der Schur wachsen die Schafe ihre Wolle wieder nach. Es gibt jedoch auch Fälle von Misshandlung und schlechter Behandlung von Schafen in der Wollindustrie, daher ist es wichtig, auf die Herkunft der Wolle zu achten. **


Was für Wolle produzieren Schafe?
Schafe produzieren Wolle, die aus den Haaren ihres Fells gewonnen wird. Diese Wolle kann je nach Schafsrassen unterschiedliche Eigenschaften wie Feinheit, Länge und Farbe haben. Die Wolle wird für die Herstellung von Kleidung, Teppichen und anderen Textilien verwendet. **
Wie können Unternehmen effektivere Intrusion Detection Systeme implementieren, um sich vor Cyberangriffen zu schützen?
Unternehmen können effektivere Intrusion Detection Systeme implementieren, indem sie regelmäßig Updates und Patches installieren, um Schwachstellen zu beheben. Außerdem sollten sie Mitarbeiter regelmäßig schulen, um Phishing-Angriffe zu erkennen und zu vermeiden. Zudem ist es wichtig, eine umfassende Überwachung des Netzwerkverkehrs durchzuführen, um verdächtige Aktivitäten frühzeitig zu erkennen. **
Top-Angebote
Produkte zum Begriff Detection:
-
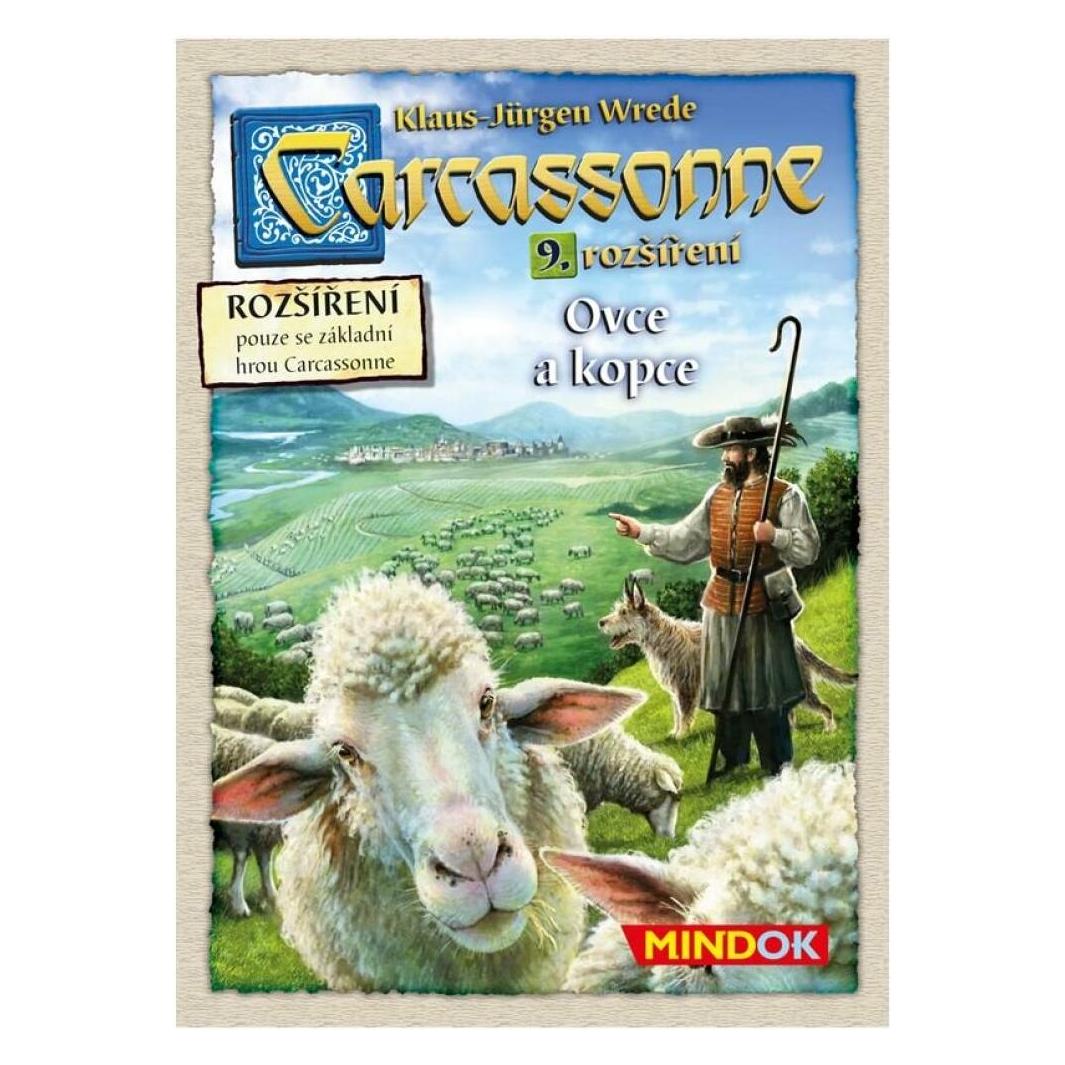
Hans im Glück - Carcassonne Schafe & Hirten (Erw. 9)Mit der neunten Erweiterung „Schafe & Hirten“ für das Spiel „Carcassonne“ wird die bekannte Landschaft um neue strategische Elemente bereichert. Neue Landschaftsplättchen mit Hügeln und Weinbergen sowie die Einführung von Hirten und ihren Schafherden eröffnen zusätzliche Möglichkeiten, Punkte zu sammeln. neunte Erweiterung für das Grundspiel „Carcassonne“ geeignet ab 7 Jahren führt neue Spielfiguren wie den Hirten und Stoffbeutel mit Schaf- und Wolfsplättchen ein neue Landschaftskarten mit Hügeln und Weinbergen für mehr Abwechslung Diese Erweiterung bringt frischen Wind in das beliebte Legespiel. Spieler können nun ihre eigenen Hirten auf die Wiesen setzen und versuchen, eine möglichst große Schafherde aufzubauen. Dazu werden verdeckte Plättchen aus einem Stoffbeutel gezogen. Doch Vorsicht ist geboten, denn zwischen den Schafen kann sich auch ein Wolf verbergen, der die gesamte Herde verscheucht. Die neuen Hügelplättchen verschaffen einen Vorteil bei Gleichständen, während die Weinberge den Wert von Klöstern in ihrer Umgebung steigern. Die Erweiterung lässt sich mit dem Grundspiel und anderen Erweiterungen kombinieren.11,99 €*Versand: 3,95 €Sichere Weiterleitung zum Anbieter
-
ImpactPen Detection MarkerImpact Pen Golf Impact Marker Revolutionieren Sie Ihr Golftraining: Der Impact Pen Golf Impact Marker ist der erste und einzige Stift, der eine Farbschicht auf Ihre Schlagfläche aufträgt. Nach jedem Schlag zeigt ein klarer Abdruck präzise, wo Sie den Ball getroffen haben – perfekt für gezieltes Techniktraining. Präzision trifft auf Innovation Der Golf Impact Marker von Impact Pen ist ein revolutionäres Trainingswerkzeug, das Ihnen sofortiges visuelles Feedback zu Ihrem Ballkontakt liefert. Anders als herkömmliche Sprays trägt dieser innovative Stift eine dünne Farbschicht präzise auf Ihre Schlagfläche auf. Nach jedem Schlag sehen Sie exakt, wo Sie den Ball getroffen haben – Sweet Spot, Toe oder Heel werden sofort sichtbar. Mit einer beeindruckenden Reichweite von bis zu 2000 Schlägen ist der Impact Pen extrem ergiebig und hält deutlich länger als vergleichbare Produkte. Das präzise Auftragen ermöglicht Ihnen gezieltes Training: Markieren Sie einzelne Bereiche auf der Schlagfläche, um spezifische Aspekte Ihrer Technik zu verbessern. Dabei gibt es keine Streuverluste wie bei Spray-Lösungen. Nach dem Training lässt sich die Farbschicht mühelos wieder abwischen. Produktdetails Revolutionäres Stift-System für präzise Farbauftrag auf die Schlagfläche Sofortiges visuelles Feedback nach jedem Schlag Zeigt exakt, wo der Ball getroffen wurde (Sweet Spot, Toe, Heel) Ergiebig: Reicht für bis zu 2000 Schläge Präzises Auftragen ohne Streuverluste Ermöglicht gezieltes Training einzelner Schlagflächen-Bereiche Kompakte Stift-Größe – einfach zu transportieren Leicht abwischbar nach dem Training Technische Daten Merkmal Angabe Produkttyp Impact Marker Stift Reichweite Bis zu 2000 Schläge Anwendung Farbauftrag auf Schlagfläche Format Stift (kompakte Größe) Marke Impact Pen Entfernung Leicht abwischbar Verwendung Training, Technikanalyse Eigenschaften Präzises Feedback: Zeigt exakt, wie und wo der Ball die Schlagfläche getroffen hat Einzigartige Stift-Technologie: Erster und einziger Marker-Stift auf dem Markt für Schlagflächen Extrem ergiebig: Bis zu 2000 Schläge Reichweite – deutlich wirtschaftlicher als Spray-Alternativen Gezieltes Training: Markieren Sie einzelne Bereiche der Schlagfläche für spezifisches Techniktraining Keine Verschwendung: Präzise Auftragung ohne Streuverluste wie bei Spray-Produkten Kompakt und portabel: Kleineres Format als Spray – passt in jede Golftasche Einfache Handhabung: Schnelles Auftragen und müheloses Abwischen nach dem Training Ideal für Technikverbesserung: Perfektes Werkzeug für Golfer, die am Sweet Spot-Kontakt arbeiten möchten Fazit Der Impact Pen Golf Impact Marker ist ein innovatives Trainingswerkzeug für alle Golfer, die ihre Schlagtechnik systematisch verbessern möchten. Als erster und einziger Stift seiner Art bietet er präzises visuelles Feedback zu jedem Ballkontakt und zeigt Ihnen sofort, ob Sie den Sweet Spot getroffen haben. Mit einer beeindruckenden Reichweite von bis zu 2000 Schlägen ist er deutlich ergiebiger als herkömmliche Spray-Lösungen. Die präzise Auftragung ermöglicht gezieltes Training einzelner Schlagflächen-Bereiche ohne Verschwendung durch Streuverluste. Dank kompakter Größe passt er in jede Golftasche und lässt sich nach dem Training mühelos wieder abwischen. Ein Must-have für ambitionierte Golfer, die an ihrem Sweet Spot-Kontakt arbeiten und ihre Schlagqualität nachhaltig verbessern möchten. Angaben zum Hersteller: Impact Pen UG Luxemburger Straße 38 50354 Hürth Deutschland E-Mail: info@noahknoopgolf.de15,99 €*Versand: 6,95 €Sichere Weiterleitung zum Anbieter
-
Malwarebytes Endpoint Detection & ResponseMalwarebytes Endpoint Detection & Response: Eine umfassende Lösung zum Schutz Ihrer Endpunkte Willkommen zu unserem Artikel über Malwarebytes Endpoint Detection & Response (EDR), einer leistungsstarken Softwarelösung, die entwickelt wurde, um Ihre Endpunkte vor fortschrittlichen Bedrohungen zu schützen. In diesem Artikel werden wir Ihnen einen Überblick über die Funktionen und Vorteile von Malwarebytes EDR geben und erklären, warum es eine lohnenswerte Investition für Ihr Unternehmen ist. Warum Malwarebytes Endpoint Detection & Response kaufen? Malwarebytes EDR bietet Ihnen eine umfassende Lösung zum Schutz Ihrer Endpunkte vor Malware, Ransomware und anderen schädlichen Bedrohungen. Hier sind einige Gründe, warum Sie in diese fortschrittliche Software investieren sollten: Mit Malwarebytes EDR können Sie proaktiv Bedrohungen erkennen und darauf reagieren, bevor sie sich auf Ihre Endpunkte ausbreiten. Die Software bietet Echtzeitüberwachung und Benachrichtigungen über verdächtige Aktivitäten auf Ihren Endpunkten. Sie erhalten umfassende Berichterstattung und Analysefunktionen, um Sicherheitsvorfälle effizient zu untersuchen und Maßnahmen zu ergreifen. Malwarebytes EDR integriert sich nahtlos in Ihre vorhandene IT-Infrastruktur und ermöglicht eine einfache Implementierung und Verwaltung. Insgesamt ist Malwarebytes Endpoint Detection & Response eine leistungsstarke und umfassende Lösung zum Schutz Ihrer Endpunkte vor Bedrohungen. Mit fortschrittlicher Verhaltensanalyse, Echtzeitüberwachung und umfangreicher Berichterstattung bietet die Software die nötigen Tools, um Bedrohungen frühzeitig zu erkennen, darauf zu reagieren und Ihre Endpunkte effektiv zu schützen. Durch die Integration in Ihre bestehende IT-Infrastruktur und die einfache Implementierung ermöglicht Malwarebytes EDR eine nahtlose Integration in Ihren Sicherheitsprozess. Es ist eine lohnenswerte Investition, um Ihr Unternehmen vor den immer komplexeren und raffinierteren Bedrohungen zu schützen, denen Ihre Endpunkte ausgesetzt sind. Wenn Sie Malwarebytes Endpoint Detection & Response kaufen möchten, sollten Sie sich an einen autorisierten Händler wenden oder die offizielle Website von Malwarebytes besuchen. Dort finden Sie weitere Informationen zu Preisen und Lizenzoptionen. Schützen Sie Ihre Endpunkte vor schädlichen Bedrohungen und investieren Sie in die Sicherheit Ihres Unternehmens mit Malwarebytes Endpoint Detection & Response. Unterstützte Betriebssysteme: Hardwareanforderungen: Systemanforderung Details Prozessor 800 MHz oder besser RAM 1 GB oder mehr (2 GB oder mehr für Windows Server) Festplattenspeicher 35 MB freier Speicherplatz Management Console: Systemanforderung Details Unterstützte Microsoft SQL-Server SQL Server 2016, 2014, 2012, 2008 SQL Server 2008 Express Inklusive im Produkt Hardwareanforderungen für Management Console: Systemanforderung Details Prozessor 2 GHz CPU (Dual-Core 2.6 GHz oder schneller empfohlen) RAM 2 GB oder mehr (4 GB empfohlen) Festplattenspeicher 10 GB freier Speicherplatz (20 GB empfohlen)224,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist ein Smart Detection Fehler im Computer?
Ein Smart Detection Fehler im Computer bezieht sich auf eine Funktion oder ein System, das entwickelt wurde, um potenzielle Fehler oder Probleme zu erkennen und zu melden. Diese Fehlererkennung kann auf verschiedenen Ebenen stattfinden, wie z.B. auf der Hardware- oder Softwareebene, und kann dazu beitragen, Probleme frühzeitig zu erkennen und zu beheben, um die Leistung und Zuverlässigkeit des Computers zu verbessern. **
-
Ist die Cheat-Detection-Software bei Lichess fehlerhaft?
Es gibt keine eindeutige Antwort auf diese Frage. Lichess hat eine Reihe von Maßnahmen ergriffen, um Betrug zu bekämpfen, einschließlich der Verwendung von Cheat-Detection-Software. Es ist jedoch möglich, dass diese Software gelegentlich Fehler macht und unschuldige Spieler fälschlicherweise als Betrüger identifiziert. Lichess arbeitet jedoch kontinuierlich daran, die Genauigkeit seiner Cheat-Detection-Software zu verbessern. **
-
Wann bekommen Schafe ihre Lämmer?
Schafe bekommen in der Regel ihre Lämmer im Frühjahr, wenn das Gras saftig und reich an Nährstoffen ist. Die genaue Zeit variiert je nach Rasse und geografischer Lage, aber die meisten Schafe bringen ihre Lämmer zwischen März und Mai zur Welt. Die Tragzeit für Schafe beträgt in der Regel etwa fünf Monate, sodass die meisten Lämmer im Frühjahr geboren werden. Die Schafe suchen sich ruhige und geschützte Plätze, um ihre Lämmer zur Welt zu bringen und kümmern sich liebevoll um ihren Nachwuchs. **
-
Wann sollten Schafe Lämmer bekommen?
Schafe sollten in der Regel im Frühling Lämmer bekommen, da dies die natürliche Fortpflanzungszeit für Schafe ist. Dies ermöglicht den Lämmern, in den wärmeren Monaten geboren zu werden, wenn die Bedingungen für ihr Überleben am besten sind. Außerdem haben die Schafe genügend Zeit, sich vor dem Winter zu erholen und genügend Nahrung zu finden, um ihre Lämmer zu versorgen. Es ist wichtig, den Zeitpunkt sorgfältig zu planen, um sicherzustellen, dass die Schafe und ihre Lämmer gesund und stark sind. **
Ähnliche Suchbegriffe für Detection
-
Tischer, Roman: Abwesende HirtenAbwesende Hirten , Zahlreiche Bischöfe standen im Dienst des Königs, sei es bei den großen Hoftagen als auch den Heereszügen nach Italien. Manche dieser geistlichen Fürsten sind ebenfalls in den Kreuzzugskontingenten der römisch-deutschen Herrscher für das Heilige Land ausfindig zu machen. Doch was brachte sie dazu? Das Führen von Waffen und die Beteiligung an Kampfhandlungen waren ihnen zumindest qua Kirchenrecht verboten. Die vorliegende Studie fragt erstmals systematisch nach Motiven für und gegen geistliche Kreuzzugsteilnahmen und Pilgerfahrten. Als militärische Anführer, Diplomaten und nicht zuletzt vorderste Beter kamen Geistlichen zentrale Funktionen bei den bewaffneten Wallfahrten zu. Zugleich stellt sich die Frage, wie es den abwesenden Hirten gelang, stabile Formen der Stellvertretung in ihren eigenen Diözesen zu gewährleisten. , Kraftstoffzuteiler > Kraftstoffversorgung , Erscheinungsjahr: 20250414, Titel der Reihe: Mittelalter-Forschungen#72#, Autoren: Tischer, Roman, Seitenzahl/Blattzahl: 432, Keyword: Abt; Bischof; Friedrich Barbarossa; Geistliche; Heiliges Land; Heinrich VI.; Jerusalem; Kreuzzüge; Königtum; Pilgerfahrt; Prosopographie; Römisch-deutsches Reich; Stellvertretung; Wendenkreuzzug, Fachschema: Europa / Geschichte, Kulturgeschichte~Mittelalter, Fachkategorie: Invasion, Eroberung und Besetzung~Europäische Geschichte: Mittelalter, Warengruppe: HC/Geschichte/Mittelalter, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 240, Breite: 165, Höhe: 38, Gewicht: 848, Produktform: Gebunden,52,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Herden, Ralf Bernd: Helmut WeihenmaierHelmut Weihenmaier , Vom NS-Kreishauptmann in Polen zum Landrat im Schwarzwald , Rückschlagventile > Kraftstoffversorgung , Erscheinungsjahr: 20241031, Autoren: Herden, Ralf Bernd, Seitenzahl/Blattzahl: 240, Themenüberschrift: HISTORY / Modern / 20th Century, Keyword: 1950er Jahre; 1960er Jahre; 20. Jahrhundert; Entnazifizierung; Nationalsozialismus, Fachschema: Zwanzigstes Jahrhundert~Holocaust~Judenverfolgung / Holocaust~Shoah~Weltkrieg / Zweiter Weltkrieg~Weltkrieg 1939/45~Zweiter Weltkrieg, Fachkategorie: Geschichte allgemein und Weltgeschichte~Sozial- und Kulturgeschichte~Zweiter Weltkrieg, Warengruppe: HC/Geschichte/Neuzeit, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 208, Breite: 145, Höhe: 15, Gewicht: 379, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik,29,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Malwarebytes Endpoint Detection & ResponseMalwarebytes Endpoint Detection & Response: Eine umfassende Lösung zum Schutz Ihrer Endpunkte Willkommen zu unserem Artikel über Malwarebytes Endpoint Detection & Response (EDR), einer leistungsstarken Softwarelösung, die entwickelt wurde, um Ihre Endpunkte vor fortschrittlichen Bedrohungen zu schützen. In diesem Artikel werden wir Ihnen einen Überblick über die Funktionen und Vorteile von Malwarebytes EDR geben und erklären, warum es eine lohnenswerte Investition für Ihr Unternehmen ist. Warum Malwarebytes Endpoint Detection & Response kaufen? Malwarebytes EDR bietet Ihnen eine umfassende Lösung zum Schutz Ihrer Endpunkte vor Malware, Ransomware und anderen schädlichen Bedrohungen. Hier sind einige Gründe, warum Sie in diese fortschrittliche Software investieren sollten: Mit Malwarebytes EDR können Sie proaktiv Bedrohungen erkennen und darauf reagieren, bevor sie sich auf Ihre Endpunkte ausbreiten. Die Software bietet Echtzeitüberwachung und Benachrichtigungen über verdächtige Aktivitäten auf Ihren Endpunkten. Sie erhalten umfassende Berichterstattung und Analysefunktionen, um Sicherheitsvorfälle effizient zu untersuchen und Maßnahmen zu ergreifen. Malwarebytes EDR integriert sich nahtlos in Ihre vorhandene IT-Infrastruktur und ermöglicht eine einfache Implementierung und Verwaltung. Insgesamt ist Malwarebytes Endpoint Detection & Response eine leistungsstarke und umfassende Lösung zum Schutz Ihrer Endpunkte vor Bedrohungen. Mit fortschrittlicher Verhaltensanalyse, Echtzeitüberwachung und umfangreicher Berichterstattung bietet die Software die nötigen Tools, um Bedrohungen frühzeitig zu erkennen, darauf zu reagieren und Ihre Endpunkte effektiv zu schützen. Durch die Integration in Ihre bestehende IT-Infrastruktur und die einfache Implementierung ermöglicht Malwarebytes EDR eine nahtlose Integration in Ihren Sicherheitsprozess. Es ist eine lohnenswerte Investition, um Ihr Unternehmen vor den immer komplexeren und raffinierteren Bedrohungen zu schützen, denen Ihre Endpunkte ausgesetzt sind. Wenn Sie Malwarebytes Endpoint Detection & Response kaufen möchten, sollten Sie sich an einen autorisierten Händler wenden oder die offizielle Website von Malwarebytes besuchen. Dort finden Sie weitere Informationen zu Preisen und Lizenzoptionen. Schützen Sie Ihre Endpunkte vor schädlichen Bedrohungen und investieren Sie in die Sicherheit Ihres Unternehmens mit Malwarebytes Endpoint Detection & Response. Unterstützte Betriebssysteme: Hardwareanforderungen: Systemanforderung Details Prozessor 800 MHz oder besser RAM 1 GB oder mehr (2 GB oder mehr für Windows Server) Festplattenspeicher 35 MB freier Speicherplatz Management Console: Systemanforderung Details Unterstützte Microsoft SQL-Server SQL Server 2016, 2014, 2012, 2008 SQL Server 2008 Express Inklusive im Produkt Hardwareanforderungen für Management Console: Systemanforderung Details Prozessor 2 GHz CPU (Dual-Core 2.6 GHz oder schneller empfohlen) RAM 2 GB oder mehr (4 GB empfohlen) Festplattenspeicher 10 GB freier Speicherplatz (20 GB empfohlen)294,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Malwarebytes Endpoint Detection & ResponseMalwarebytes Endpoint Detection & Response: Eine umfassende Lösung zum Schutz Ihrer Endpunkte Willkommen zu unserem Artikel über Malwarebytes Endpoint Detection & Response (EDR), einer leistungsstarken Softwarelösung, die entwickelt wurde, um Ihre Endpunkte vor fortschrittlichen Bedrohungen zu schützen. In diesem Artikel werden wir Ihnen einen Überblick über die Funktionen und Vorteile von Malwarebytes EDR geben und erklären, warum es eine lohnenswerte Investition für Ihr Unternehmen ist. Warum Malwarebytes Endpoint Detection & Response kaufen? Malwarebytes EDR bietet Ihnen eine umfassende Lösung zum Schutz Ihrer Endpunkte vor Malware, Ransomware und anderen schädlichen Bedrohungen. Hier sind einige Gründe, warum Sie in diese fortschrittliche Software investieren sollten: Mit Malwarebytes EDR können Sie proaktiv Bedrohungen erkennen und darauf reagieren, bevor sie sich auf Ihre Endpunkte ausbreiten. Die Software bietet Echtzeitüberwachung und Benachrichtigungen über verdächtige Aktivitäten auf Ihren Endpunkten. Sie erhalten umfassende Berichterstattung und Analysefunktionen, um Sicherheitsvorfälle effizient zu untersuchen und Maßnahmen zu ergreifen. Malwarebytes EDR integriert sich nahtlos in Ihre vorhandene IT-Infrastruktur und ermöglicht eine einfache Implementierung und Verwaltung. Insgesamt ist Malwarebytes Endpoint Detection & Response eine leistungsstarke und umfassende Lösung zum Schutz Ihrer Endpunkte vor Bedrohungen. Mit fortschrittlicher Verhaltensanalyse, Echtzeitüberwachung und umfangreicher Berichterstattung bietet die Software die nötigen Tools, um Bedrohungen frühzeitig zu erkennen, darauf zu reagieren und Ihre Endpunkte effektiv zu schützen. Durch die Integration in Ihre bestehende IT-Infrastruktur und die einfache Implementierung ermöglicht Malwarebytes EDR eine nahtlose Integration in Ihren Sicherheitsprozess. Es ist eine lohnenswerte Investition, um Ihr Unternehmen vor den immer komplexeren und raffinierteren Bedrohungen zu schützen, denen Ihre Endpunkte ausgesetzt sind. Wenn Sie Malwarebytes Endpoint Detection & Response kaufen möchten, sollten Sie sich an einen autorisierten Händler wenden oder die offizielle Website von Malwarebytes besuchen. Dort finden Sie weitere Informationen zu Preisen und Lizenzoptionen. Schützen Sie Ihre Endpunkte vor schädlichen Bedrohungen und investieren Sie in die Sicherheit Ihres Unternehmens mit Malwarebytes Endpoint Detection & Response. Unterstützte Betriebssysteme: Hardwareanforderungen: Systemanforderung Details Prozessor 800 MHz oder besser RAM 1 GB oder mehr (2 GB oder mehr für Windows Server) Festplattenspeicher 35 MB freier Speicherplatz Management Console: Systemanforderung Details Unterstützte Microsoft SQL-Server SQL Server 2016, 2014, 2012, 2008 SQL Server 2008 Express Inklusive im Produkt Hardwareanforderungen für Management Console: Systemanforderung Details Prozessor 2 GHz CPU (Dual-Core 2.6 GHz oder schneller empfohlen) RAM 2 GB oder mehr (4 GB empfohlen) Festplattenspeicher 10 GB freier Speicherplatz (20 GB empfohlen)91,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die grundlegenden Funktionen und Vorteile eines Intrusion Detection Systems?
Ein Intrusion Detection System (IDS) überwacht den Datenverkehr in einem Netzwerk, um verdächtige Aktivitäten zu erkennen und darauf zu reagieren. Die grundlegenden Funktionen eines IDS umfassen die Erkennung von Angriffen, die Protokollierung von Ereignissen und die Benachrichtigung von Administratoren. Die Vorteile eines IDS sind die frühzeitige Erkennung von Sicherheitsvorfällen, die Verbesserung der Netzwerksicherheit und die Minimierung von Schäden durch Angriffe. **
-
Werden Schafe für Wolle getötet?
Nein, Schafe werden in der Regel nicht für ihre Wolle getötet. Wolle wird von lebenden Schafen geschoren, meist einmal im Jahr. Die Schur ist wichtig für das Wohlbefinden der Schafe, da sie sonst unter der Last ihrer Wolle leiden könnten. Nach der Schur wachsen die Schafe ihre Wolle wieder nach. Es gibt jedoch auch Fälle von Misshandlung und schlechter Behandlung von Schafen in der Wollindustrie, daher ist es wichtig, auf die Herkunft der Wolle zu achten. **
-
Was für Wolle produzieren Schafe?
Schafe produzieren Wolle, die aus den Haaren ihres Fells gewonnen wird. Diese Wolle kann je nach Schafsrassen unterschiedliche Eigenschaften wie Feinheit, Länge und Farbe haben. Die Wolle wird für die Herstellung von Kleidung, Teppichen und anderen Textilien verwendet. **
-
Wie können Unternehmen effektivere Intrusion Detection Systeme implementieren, um sich vor Cyberangriffen zu schützen?
Unternehmen können effektivere Intrusion Detection Systeme implementieren, indem sie regelmäßig Updates und Patches installieren, um Schwachstellen zu beheben. Außerdem sollten sie Mitarbeiter regelmäßig schulen, um Phishing-Angriffe zu erkennen und zu vermeiden. Zudem ist es wichtig, eine umfassende Überwachung des Netzwerkverkehrs durchzuführen, um verdächtige Aktivitäten frühzeitig zu erkennen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.